Was unterscheidet IT und OT?
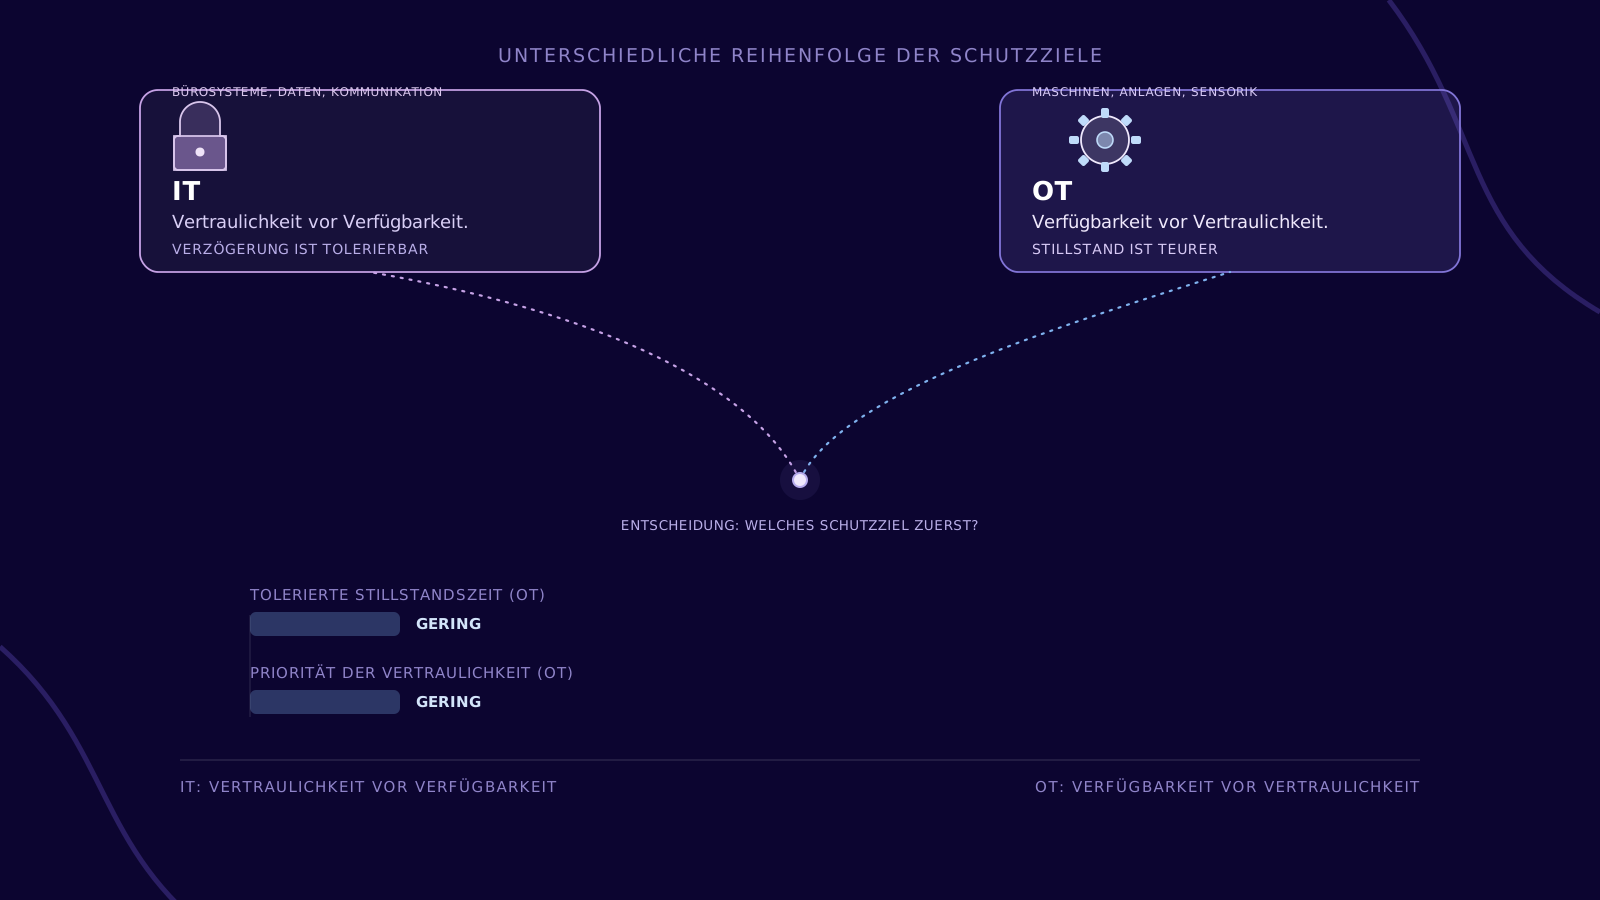
IT (Information Technology) verarbeitet Informationen: Rechnen, Speichern, Kommunizieren. OT (Operational Technology) steuert und überwacht physische Prozesse: Maschinen, Anlagen, Sensorik. Der wichtigste Unterschied liegt nicht in der Technik selbst, sondern in der Reihenfolge der Schutzziele: IT priorisiert klassisch Vertraulichkeit vor Verfügbarkeit, OT nach der Definition des US-amerikanischen National Institute of Standards and Technology in der Special Publication 800-82 umgekehrt Verfügbarkeit vor Vertraulichkeit. Ein Stillstand in der Produktion wiegt dort schwerer als eine verzögerte Antwort auf eine Anfrage. Für Produktionsunternehmen bedeutet das: Sicherheits- und Betriebskonzepte lassen sich nicht unverändert von der einen auf die andere Seite übertragen.
Definition: IT und OT
IT (Information Technology) umfasst Systeme, die Informationen verarbeiten, speichern und übertragen: Server, Datenbanken, Netzwerke, Büroanwendungen. OT (Operational Technology) umfasst Systeme, die physische Geräte und Prozesse überwachen oder steuern: speicherprogrammierbare Steuerungen (SPS), Leitsysteme (SCADA, DCS), Sensorik und Aktorik.
Die maßgebliche Definition und Einordnung liefert das US-amerikanische National Institute of Standards and Technology (NIST). Die Special Publication 800-82, im September 2023 in ihrer dritten, aktuell gültigen Revision als „Guide to Operational Technology (OT) Security“ veröffentlicht, beschreibt OT als Hard- und Software, die physische Geräte, Prozesse und Ereignisse direkt überwacht oder steuert, und stellt ihr die klassische IT mit ihren eigenen Schutzzielen gegenüber.
| Merkmal | IT | OT |
|---|---|---|
| Zweck | Informationen verarbeiten | physische Prozesse steuern und überwachen |
| Typische Systeme | Server, Datenbanken, Büroanwendungen | SPS, SCADA, DCS, Sensorik, Aktorik |
| Verantwortlich | IT-Abteilung | Instandhaltung, Automatisierungstechnik |
Warum sich die Schutzziele umkehren
In der IT-Sicherheit gilt seit Jahrzehnten eine feste Reihenfolge der drei klassischen Schutzziele: Vertraulichkeit vor Integrität vor Verfügbarkeit. Ein Datenleck wiegt in dieser Logik schwerer als eine kurze Downtime — Kundendaten, die einmal öffentlich sind, lassen sich nicht zurückholen.
NIST SP 800-82 beschreibt für OT die entgegengesetzte Priorität: Verfügbarkeit vor Integrität vor Vertraulichkeit. Eine Anlage, die steht, kostet unmittelbar Produktion; eine Steuerung, die falsche Werte verarbeitet, kann Ausschuss oder Schäden verursachen; im schlimmsten Fall steht die Sicherheit von Personen auf dem Spiel. Wer davon ausgehen würde, dass Vertraulichkeit dort ebenso an erster Stelle steht wie in der IT, würde die falschen Prioritäten setzen — etwa ein Sicherheitsupdate außerhalb eines geplanten Wartungsfensters einspielen und damit die Anlage stillsetzen, weil eine theoretische Schwachstelle geschlossen werden sollte.
Diese Umkehrung ist kein Widerspruch zwischen zwei Weltanschauungen, sondern eine Folge dessen, was bei einem Ausfall tatsächlich passiert.
IT und OT im Vergleich
Neben den Schutzzielen unterscheiden sich IT und OT in praktisch jeder Betriebsfrage:
| Merkmal | IT | OT |
|---|---|---|
| Priorität der Schutzziele | Vertraulichkeit > Integrität > Verfügbarkeit | Verfügbarkeit > Integrität > Vertraulichkeit |
| Lebenszyklus | meist drei bis fünf Jahre | oft über die gesamte Nutzungsdauer einer Anlage, nicht selten zwei Jahrzehnte oder mehr |
| Updates | regelmäßig, häufig automatisiert | geplant, meist nur im Wartungsfenster bei Anlagenstillstand |
| Protokolle | TCP/IP, HTTP, SMB | Modbus, PROFINET, OPC UA, proprietäre Feldbusse |
| Echtzeitanforderung | meist nicht zeitkritisch | oft hart echtzeitfähig, im Millisekundenbereich |
| Ausfallfolge | Datenverlust, Produktivitätseinbußen | Produktionsstopp, Sachschaden, im Extremfall Personenschaden |
Beispiele aus der Praxis
- Purdue-Modell. Ein verbreitetes Referenzmodell ordnet Systeme in Ebenen von der Feldebene (Sensoren, Aktoren) über Steuerung und Leitebene bis zur Unternehmens-IT — je höher die Ebene, desto eher IT-typische Anforderungen, je niedriger, desto eher OT-typische.
- Zonen und Conduits nach IEC 62443. Statt eines einzigen Netzes entstehen Sicherheitszonen mit vergleichbarem Schutzbedarf, verbunden über definierte, überwachte Übergänge — Separation of Concerns als konkrete Netzarchitektur.
- DMZ zwischen IT und OT. Eine demilitarisierte Zone puffert zwischen Büronetz und Produktionsnetz: Systeme dort dürfen mit beiden Seiten sprechen, ohne dass IT und OT direkt miteinander verbunden sind.
- BSI IT-Grundschutz, Baustein IND.1. Der Baustein „Prozessleit- und Automatisierungstechnik“ des Bundesamts für Sicherheit in der Informationstechnik beschreibt eigene Anforderungen für Systeme, die physische Prozesse steuern — getrennt von den allgemeinen IT-Bausteinen.
Woran die Trennung technisch hängt
- Netzsegmentierung. Firewalls und VLANs trennen Büronetz und Produktionsnetz physisch oder logisch, statt beide in einem flachen Netz zu betreiben.
- Unidirektionale Gateways (Datendioden). Für besonders schützenswerte Anlagen lässt sich der Datenfluss technisch auf eine Richtung beschränken — Daten verlassen die OT, aber nichts kann von außen zurückwirken.
- Protokoll-Gateways an der Grenze. Ein Edge-Gerät übersetzt zwischen OT-Protokollen wie OPC UA oder Modbus und IT-Systemen, statt eine SPS direkt ans Büronetz zu hängen — dieselbe Rolle, die auch ein Namensraum an der Grenze zwischen Erfassung und Auswertung übernimmt.
- Getrenntes Patch-Management. IT-Systeme folgen einem laufenden Update-Rhythmus, OT-Systeme einem geplanten, oft von der Anlagenverfügbarkeit abhängigen Zyklus — beide brauchen eigene Prozesse, nicht denselben.
Vier Schritte zur Abgrenzung von IT und OT
-
Bestandsaufnahme
Welche Systeme sind eindeutig IT, welche eindeutig OT, und wo ist die Grenze bisher unklar — etwa bei einem Windows-Rechner, der eine Anlage bedient?
-
Netzsegmentierung nach Zonen
Systeme mit vergleichbarem Schutzbedarf werden zu Zonen zusammengefasst, verbunden über definierte Übergänge statt über ein gemeinsames, flaches Netz.
-
Zuständigkeiten festlegen
Wer patcht was, wer reagiert bei einer Störung an der Grenze zwischen beiden Seiten? Ohne klare Antwort bleibt jede technische Trennung unvollständig.
-
Sichtbarkeit herstellen
Überwachung über beide Seiten hinweg zeigt, wo Datenflüsse tatsächlich stattfinden — ohne die Grenze selbst aufzulösen.
Was IT/OT-Trennung nicht ist
- Kein Gegensatz zur IT/OT-Konvergenz. Beide beschreiben verschiedene Seiten derselben Aufgabe: eine Grenze zu kennen und zu pflegen, statt Daten unkontrolliert oder gar nicht auszutauschen.
- Kein reines Firewall-Thema. Ohne festgelegte Zuständigkeiten und Prozesse bleibt jede technische Segmentierung Stückwerk.
- Kein einmal hergestellter Zustand. Systeme wandern, Schatten-IT entsteht, neue Anlagen kommen hinzu — die Grenze muss laufend gepflegt, nicht nur einmal gezogen werden.
- Keine Abwertung der OT-Sicherheit zum reinen IT-Problem. Die umgekehrten Schutzziele verlangen eigene Fachkenntnis, nicht die unveränderte Übertragung von IT-Sicherheitskonzepten.
Typische Hürden in der Praxis
- Schatten-IT in der Produktion. Ein Windows-Rechner mit Internetzugang zur Fernwartung einer Anlage, von der zentralen IT nie erfasst — ein Einfallstor, das niemand auf dem Schirm hat.
- Patch-Fenster, die nie kommen. Eine Anlage im Dauerbetrieb lässt sich nicht „mal eben“ patchen — ohne geplante Wartungsfenster bleiben Sicherheitslücken über Jahre offen.
- Flaches Netz. Wo Büro- und Produktionsnetz nicht getrennt sind, erreicht ein kompromittierter Büro-PC direkt die Steuerung.
- Verantwortungslücke. Ein Vorfall genau an der Grenze zwischen IT und OT, für den sich weder die IT-Abteilung noch die Instandhaltung zuständig fühlt.
Strikte Trennung schützt, verhindert aber auch die Auswertung, die erst aus zusammengeführten Daten entsteht — ein Grund, warum Namensräume und Data Lakes für Produktionsdaten überhaupt existieren. Ziel ist kontrollierter Austausch über definierte, überwachte Übergänge, nicht Isolation um ihrer selbst willen. Und nicht jede Anlage braucht dieselbe Segmentierungstiefe: Eine Klimaanlage im Bürogebäude verlangt weniger als eine sicherheitsrelevante Steuerung.
Wie pronubes zwischen IT und OT vermittelt
pronubes ist die Plattform zwischen Shopfloor und IT — und sitzt damit genau an der Grenze, um die es auf dieser Seite geht.
- pronubes Edge übersetzt zwischen OT-Protokollen und IT-Systemen, statt eine Steuerung direkt ins Büronetz zu hängen.
- pronubes Zones respektiert bestehende Segmentierung — Struktur und Benennung, nicht ein einziges, flaches Netz.
- pronubes Insights liefert der IT die Daten, die sie braucht, ohne ihr direkten Zugriff auf das Produktionsnetz zu geben.
So bleibt die Grenze zwischen IT und OT erhalten — und wird trotzdem durchlässig genug für die Auswertungen, die beide Seiten brauchen. Mehr zur Plattform
- IT (Information Technology)
- Systeme, die Informationen verarbeiten, speichern und übertragen.
- OT (Operational Technology)
- Hard- und Software, die physische Geräte und Prozesse direkt überwacht oder steuert.
- ICS (Industrial Control System)
- Oberbegriff für Systeme zur Steuerung industrieller Prozesse, etwa SCADA- oder DCS-Systeme.
- SCADA
- System zur Überwachung und Steuerung verteilter Anlagen und Prozesse aus der Leitwarte.
- Purdue-Modell
- Referenzmodell, das Systeme von der Feldebene bis zur Unternehmens-IT in Ebenen einteilt.
- Zonen und Conduits
- Konzept aus IEC 62443, das ein Automatisierungsnetz in Sicherheitszonen mit definierten, überwachten Übergängen teilt.
- DMZ (demilitarisierte Zone)
- Pufferzone zwischen zwei Netzen, die mit beiden Seiten kommunizieren darf, ohne sie direkt zu verbinden.
Häufige Fragen
Ist IT/OT-Trennung dasselbe wie IT/OT-Konvergenz?
Nein, aber beide gehören zusammen. Konvergenz beschreibt den kontrollierten Austausch von Daten über eine gepflegte Grenze hinweg — nicht das Auflösen dieser Grenze. Eine saubere Trennung ist die Voraussetzung dafür, dass Konvergenz sicher funktioniert.
Warum priorisiert OT Verfügbarkeit vor Vertraulichkeit?
Weil ein Stillstand in der Produktion unmittelbare, oft physische Folgen hat — Produktionsausfall, Sachschaden, im schlimmsten Fall Personenschaden —, während ein Vertraulichkeitsverlust in der IT meist wirtschaftliche oder rechtliche Folgen ohne physische Gefahr nach sich zieht.
Kann man OT-Systeme einfach wie IT-Systeme patchen?
In der Regel nicht. Ein Update kann eine Anlage im laufenden Betrieb aus dem Takt bringen; die meisten OT-Patches werden deshalb erst in einem geplanten Wartungsfenster eingespielt, nicht automatisiert wie in der IT üblich.
Was ist eine DMZ zwischen IT und OT?
Eine Pufferzone, in der Systeme liegen, die mit beiden Netzen kommunizieren dürfen — etwa ein Historian oder ein Datenexport —, ohne dass Büronetz und Produktionsnetz direkt miteinander verbunden werden.
Wer ist für OT-Sicherheit zuständig?
Historisch die Instandhaltung und Automatisierungstechnik, zunehmend gemeinsam mit der IT-Sicherheit — mit eigenen Fachkenntnissen für die umgekehrten Schutzziele, nicht als Nebenaufgabe der klassischen IT-Abteilung.
 Was ist IT/OT-Konvergenz? Die andere Seite derselben Grenze Weiterlesen
 Cybersecurity in der Industrie Was NIS2 und IEC 62443 konkret verlangen Weiterlesen
 Interoperabilität in der Industrie Warum Anbindung wichtiger ist als jedes Einzelsystem Weiterlesen
Eine Grenze, die man kennt, statt eine, die man erst im Ernstfall findet.
30 Minuten zu Ihrer Systemlandschaft: wo IT und OT heute verschwimmen, wie eine saubere Segmentierung aussieht und woran sie in der Praxis scheitert.
pronubes is a product of inray Industriesoftware GmbH. Over 30 years of industrial software made in Germany. Innovative and reliable for manufacturing companies.
