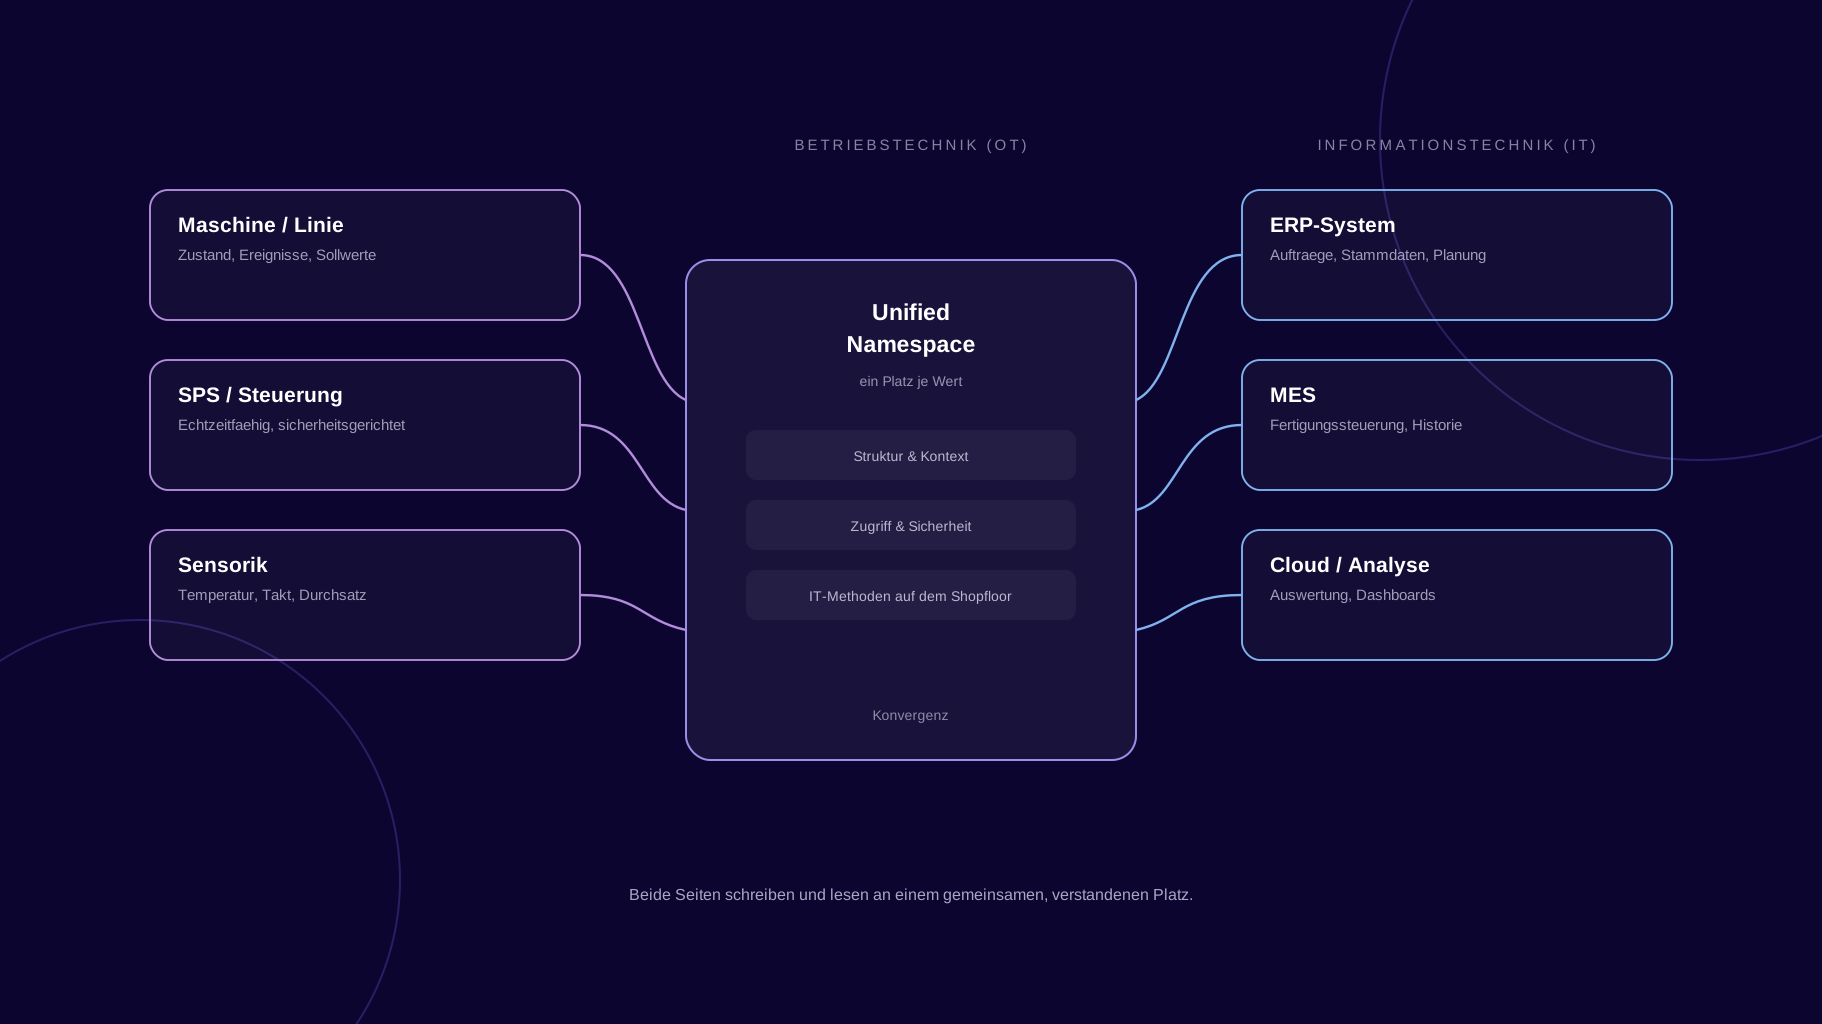
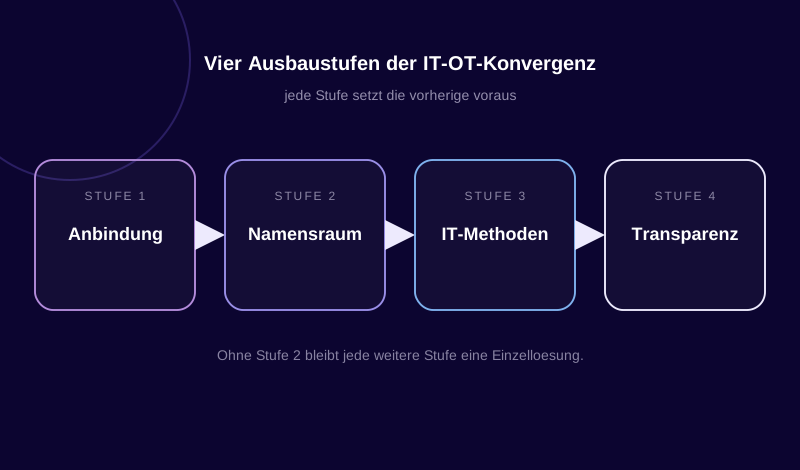
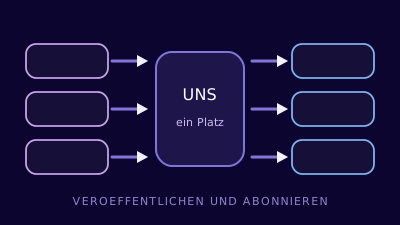
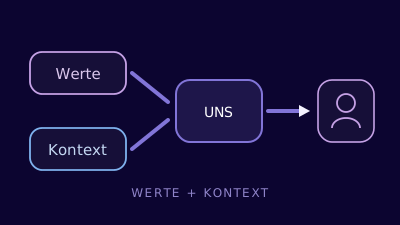
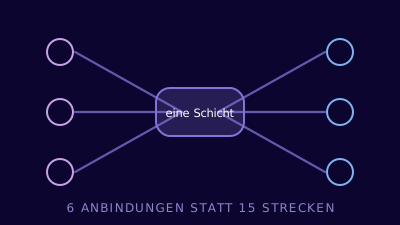
IT/OT-Konvergenz bezeichnet das Zusammenwachsen von Informationstechnik (IT) und Betriebstechnik (OT) zu einer gemeinsamen Datenlandschaft. Es geht dabei nicht um den technischen Anschluss einer Maschine ans Netzwerk, sondern um die Verschmelzung zweier Welten mit bisher unterschiedlichen Sprachen, Sicherheitsstandards und Prioritäten — und um die Frage, wie IT-Methoden auf den Shopfloor kommen, ohne dessen Stabilität zu gefährden. Die klassische Trennung zwischen der Produktion (OT) und der Verwaltung (IT) bröckelt rasant, weil isolierte Insellösungen den Anforderungen moderner Märkte nicht mehr standhalten. IT-OT-Konvergenz beschreibt dabei nicht bloss den technischen Anschluss einer Maschine an ein Netzwerk, sondern die Verschmelzung von zwei Welten, die bisher unterschiedliche Sprachen, Sicherheitsstandards und Prioritäten hatten. Während die OT auf Echtzeitfähigkeit und Stabilität setzt, bringt die IT Skalierbarkeit und Datenanalyse ein. Konvergenz heißt dabei nicht, dass eine Seite der anderen weicht. Die Steuerung bleibt für Sicherheit und Echtzeitfähigkeit zuständig, das ERP-System für Aufträge und Stammdaten. Was sich ändert, ist die Schicht dazwischen: Sie hört auf, eine Sammlung von Einzelverbindungen zu sein, und wird zu einer gemeinsamen, verstandenen Struktur. Wer IT-OT-Konvergenz als Kabelfrage behandelt, bekommt ein Netzwerk ohne Ordnung: Jede neue Verbindung wird einzeln verhandelt, dokumentiert und gepflegt. Konvergenz wird erst zur Architekturfrage, wenn die Struktur dahinter feststeht — und genau die trägt anschließend jede einzelne Verbindung mit. Ein entscheidender Enabler für diese Verschmelzung ist der Unified Namespace (UNS). Er fungiert als zentrale Instanz, in der alle Datenströme nach einem einheitlichen Schema strukturiert und in Echtzeit für jeden autorisierten Teilnehmer verfügbar gemacht werden. Anstatt komplexe Punkt-zu-Punkt-Verbindungen zu pflegen, die bei jeder Änderung im Werk zusammenbrechen, schafft der UNS eine flexible Architektur, in der Informationen konsumierbar und kontextualisiert vorliegen. Der Unterschied zur Punkt-zu-Punkt-Kopplung ist eine Frage der Anzahl: Sechs direkt gekoppelte Systeme ergeben fünfzehn Verbindungen, zehn Systeme bereits fünfundvierzig. Jede neue Quelle schreibt stattdessen an einen festen Platz im Namensraum — und jedes System, das sie braucht, holt sie dort ab, ohne dass die Quelle weiß, wer mitliest. Mehr zum Aufbau: Was ein Unified Namespace ist und wie er entsteht. Dieser Wandel erfordert ein Umdenken in der Organisation: IT-Methoden wie Containerisierung und zentrales Management müssen Einzug in den Shopfloor halten, ohne die Souveränität der Produktion zu gefährden. Nur wenn die Daten aus der Tiefe der Maschine — Sensoren, SPS — nahtlos mit den Business-Logiken des ERP-Systems korrelieren, entsteht eine echte digitale Wertschöpfungskette. Hier wird die IT zum Dienstleister der OT, um deren Effizienz durch Transparenz massiv zu steigern. Praktisch heißt das: Edge-Runtimes, die lokal im Werk laufen, aber zentral verwaltet werden. Konfiguration als Code statt handgepflegter Punktlösungen je Anlage. Versionierung und Rollback auch für die Datenanbindung — nicht nur für die Steuerungssoftware. Letztlich geht es darum, die „Schatten-IT“ in der Werkshalle zu eliminieren und durch professionelle, wartbare Strukturen zu ersetzen. Wer heute den Grundstein für eine saubere Konvergenz legt, sichert sich die Basis für spätere KI-Anwendungen und Predictive Maintenance. Es ist der Weg weg von der „Blackbox Produktion“ hin zum gläsernen, steuerbaren Unternehmen, das agil auf Marktveränderungen reagieren kann. Schatten-IT entsteht nicht aus Nachlässigkeit, sondern aus Not: Wenn die offizielle Anbindung fehlt, löst jede Abteilung ihr eigenes Datenproblem — mit einer Exportdatei, einem Skript, einem privaten Dashboard. Jede dieser Lösungen funktioniert einzeln und bricht beim nächsten Systemwechsel unbemerkt weg. IT-OT-Konvergenz löst kein Organisationsproblem von allein. Wo Zuständigkeiten für Anlagendaten ungeklärt sind, ändert eine gemeinsame Datenschicht daran zunächst nichts — sie macht die Unklarheit nur sichtbarer. Und Konvergenz ist kein einmaliges Projekt: Eine Struktur, die niemand pflegt, veraltet genauso wie jede Punkt-zu-Punkt-Verbindung, nur langsamer und schwerer bemerkbar. Ebenso wenig ersetzt sie IT-Sicherheit auf dem Shopfloor. Ein gemeinsamer Namensraum macht Daten verfügbar — wer worauf zugreifen darf, ist eine eigene, separat zu beantwortende Frage. Dazu mehr auf der Seite zu Cybersecurity und Risikomanagement. Konvergenz entsteht nicht auf einen Schlag. Die Stufen bauen aufeinander auf, und der häufigste Fehler ist, eine davon zu überspringen. Maschinen und Anlagen liefern Daten digital aus — noch als Einzelverbindung, noch ohne gemeinsame Struktur. Ein Unified Namespace ordnet die Datenströme einheitlich. Aus Einzelverbindungen wird eine Struktur, die jedes System gleich lesen kann. Containerisierung, zentrales Management und Versionierung ziehen auf dem Shopfloor ein — ohne die Echtzeitanforderungen der Steuerung zu verletzen. Schatten-IT verschwindet, weil die offizielle Struktur schneller ist als der Umweg. Produktion wird vom Blackbox- zum steuerbaren Prozess. Anbindung, gemeinsamer Namensraum, IT-Methoden im Werk und durchgängige Transparenz folgen als vier Stufen aufeinander. Mit pronubes setzen Sie genau diese Strategie um: Die Plattform fungiert als das skalierbare Rückgrat, das IT-Standards direkt an die Maschine bringt. Durch die integrierte Edge-Logik und die einfache UNS-Strukturierung verwandelt pronubes das Protokoll-Chaos in eine geordnete Datenlandschaft, die sofort einsatzbereit ist. Über 100 Systemtypen lassen sich anbinden — von aktuellen IoT-Protokollen bis zu jahrzehntealten Schnittstellen. Mehr zur Plattform Nein. Der Unified Namespace ist ein Baustein — das Ordnungsprinzip, das die Datenströme beider Seiten einheitlich benennt. Konvergenz ist der breitere Vorgang: dazu gehören auch Organisation, Zuständigkeiten und die IT-Methoden, die auf dem Shopfloor ankommen. Nein, das ist der häufigste Irrtum. Die Steuerungsebene bleibt für Echtzeit und Sicherheit zuständig; die gemeinsame Datenschicht liest lediglich mit, ohne in den Regelkreis einzugreifen. Was sich ändert, ist die Struktur daneben, nicht die Steuerung selbst. An einer Anlage mit klar abgegrenztem Anwendungsfall — aber mit dem Strukturmodell, das später für das ganze Werk gelten soll. Sonst entsteht aus dem ersten Projekt eine weitere Inselösung statt eines wiederverwendbaren Musters. Sie werden über vorhandene Wege angebunden: Datenbanken, Dateiaustausch, proprietäre Kopplungen oder ältere Protokolle. Der Anspruch ist ausdrücklich, aktuelle IoT-Protokolle und jahrzehntealte Schnittstellen in einer gemeinsamen Sprache kommunizieren zu lassen. Nur, wenn die offizielle Struktur schneller nutzbar ist als der Umweg. Eine gemeinsame Datenschicht, die niemand pflegt oder die langsamer ist als ein Excel-Export, wird weiter umgangen. Konvergenz ist ein Betriebsthema, kein einmaliges Projekt.Was ist IT/OT-Konvergenz?
Die Verschmelzung zweier Welten
Der Unified Namespace als Bindeglied
IT-Methoden auf dem Shopfloor
Transparenz statt Blackbox
Der ehrliche Teil
Vier Ausbaustufen
Anbindung
Gemeinsamer Namensraum
IT-Methoden im Werk
Durchgängige Transparenz
IT-OT-Konvergenz mit pronubes
Häufige Fragen
Ist IT-OT-Konvergenz dasselbe wie ein Unified Namespace?
Muss die OT dafür Kompromisse bei Echtzeitfähigkeit und Sicherheit machen?
Wo fängt man mit IT-OT-Konvergenz an?
Was passiert mit Bestandsanlagen ohne moderne Schnittstellen?
Löst Konvergenz das Problem der Schatten-IT automatisch?
pronubes ist ein Produkt der inray Industriesoftware GmbH. Seit über 30 Jahren Industriesoftware aus Deutschland. Innovativ und verlässlich für Produktionsunternehmen.
