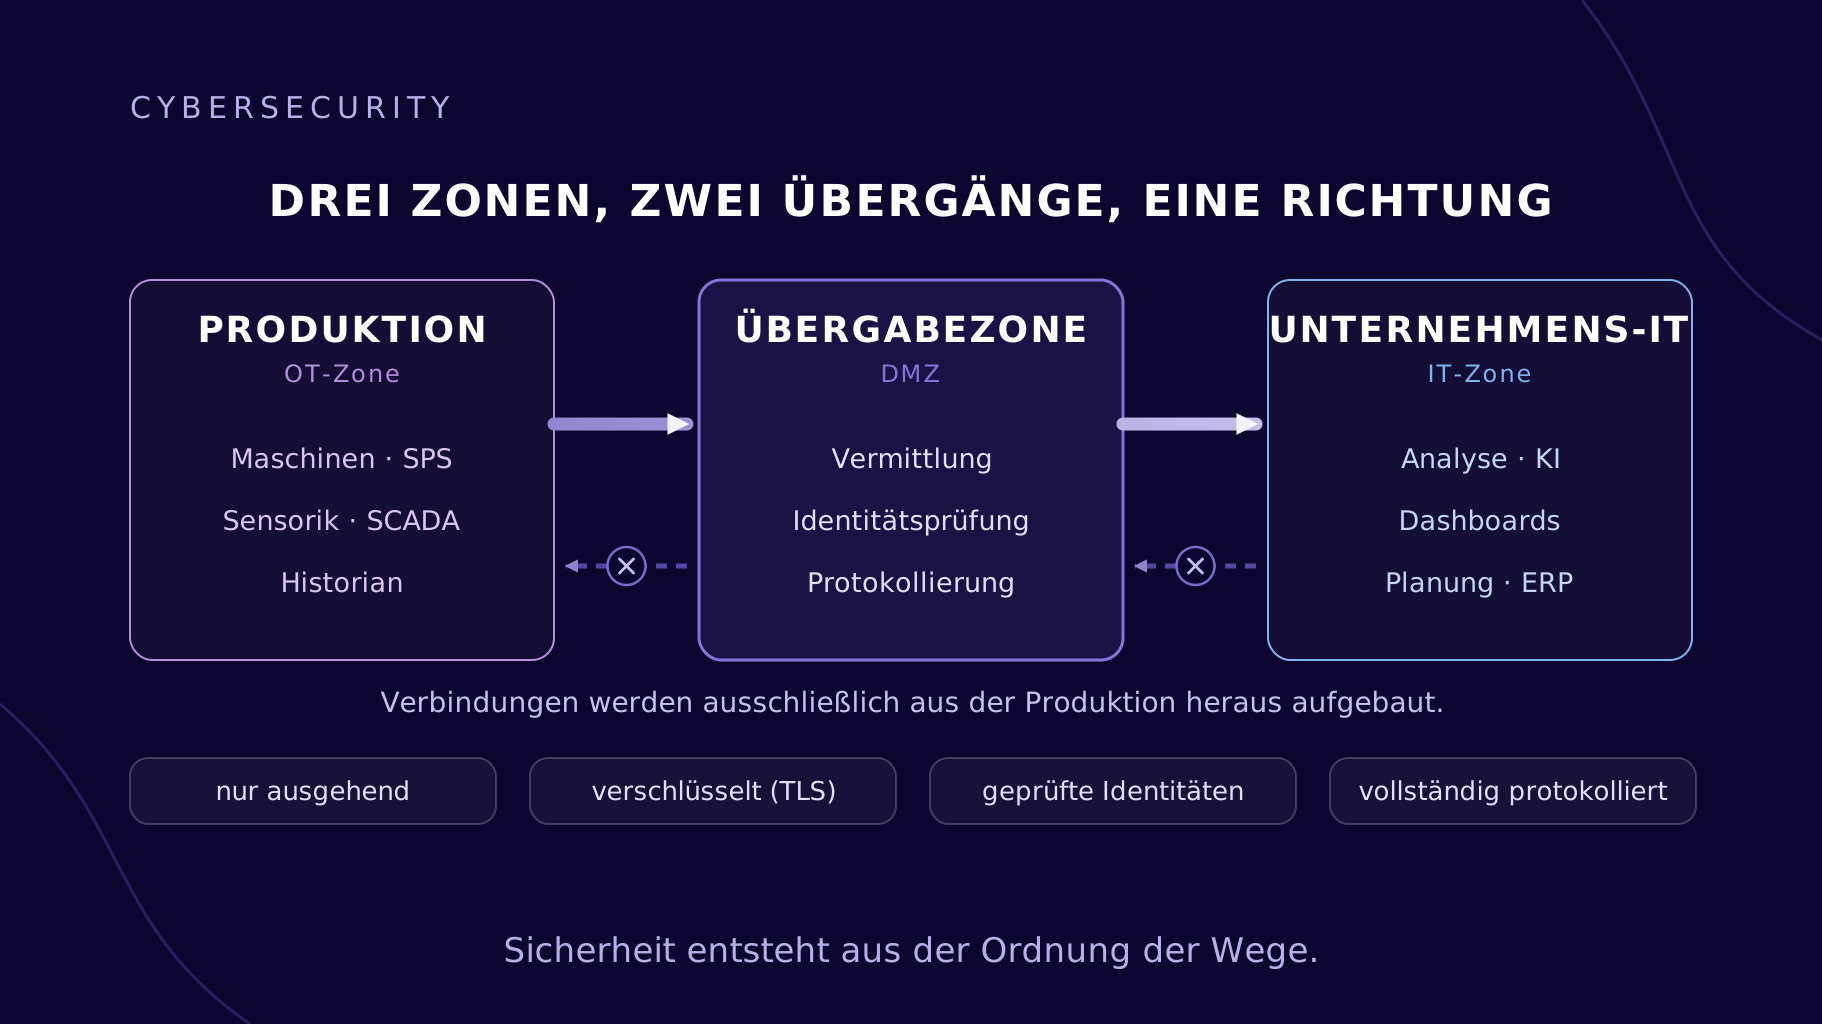
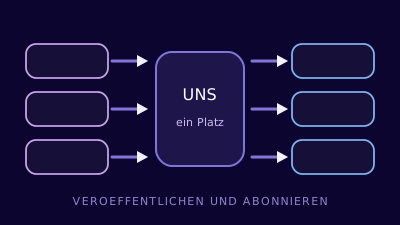
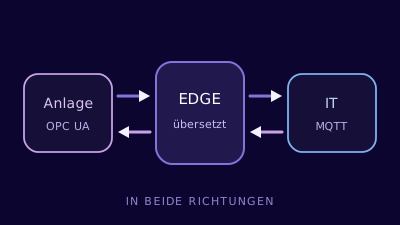
Ein Datenpfad zwischen Produktion und IT ist sicher, wenn er wenige, benannte und überwachte Wege nutzt: klar getrennte Zonen, ausschließlich ausgehende Verbindungen aus der Produktion, verschlüsselter Transport mit geprüften Identitäten und ein Protokoll, das im Nachhinein belegt, was geflossen ist. Sicherheit entsteht aus der Ordnung der Wege, nicht aus ihrer Zahl. Informationstechnik und Betriebstechnik schützen Unterschiedliches. Die IT schützt zuerst Vertraulichkeit und Integrität von Daten. Die OT schützt zuerst die Verfügbarkeit der Anlage — und damit Menschen, Material und Termin. Ein Datenpfad zwischen beiden muss beiden Zielen genügen, und im Zweifel gewinnt die Anlage. Daraus folgt eine unbequeme Regel: Ein Sicherheitskonzept, das die Produktion für Auswertungszwecke Ein Cyberangriff auf eine Produktion sieht selten aus wie im Film. Die drei häufigsten Wege sind unspektakulär und seit Jahren dieselben: Auffallend ist, was in dieser Aufzählung fehlt: der gezielte Angriff auf eine Steuerung. Er kommt vor, ist aber selten. Der Normalfall ist ein Weg, den jemand aus guten Gründen geöffnet und danach vergessen hat. Das etablierte Ordnungsprinzip stammt aus der Normenreihe IEC 62443. Den Kern beschreibt IEC 62443-3-2 — Security Risk Assessment for System Design: Die Landschaft wird in Zonen mit vergleichbarem Schutzbedarf geteilt, und jeder Verkehr zwischen Zonen läuft über einen definierten Übergang, in der Norm Conduit genannt — wenige, benannte, überwachte Wege statt vieler gewachsener. In der Praxis heißt dieselbe Sache Netzsegmentierung: Das flache Werksnetz wird in Abschnitte geteilt, zwischen denen nur das erlaubt ist, was gebraucht wird. Der Unterschied ist einer der Perspektive — Zonen und Conduits beschreiben den Schutzbedarf, die Segmentierung die Umsetzung im Netz. Die Ebenenlogik dahinter ist älter als die Norm und in vielen Werken noch als Purdue-Modell geläufig: Feldebene, Steuerung, Leitebene, Betriebsleitebene, Unternehmensebene, dazwischen eine DMZ als Pufferzone zwischen Produktion und Büro-IT. Man muss das Modell nicht Drei Zonen, zwei Übergänge, eine Richtung: die Produktion veröffentlicht, sie wird nicht abgefragt. Praktisch heißt das: In die Produktionszone führt kein eingehender Port. Die lokale Runtime in der Verbindungen werden aus der schützenswerteren Zone heraus aufgebaut, nie in sie hinein. Ein Rückweg für Vorgaben existiert — aber als eigener, ausdrücklich freigegebener Kanal, nicht als offener Port. Je weniger Übergänge es gibt, desto vollständiger lassen sie sich prüfen. Eine gemeinsame Schicht ersetzt eine wachsende Zahl bilateraler Kopplungen, die niemand mehr vollständig kennt. Jede Verbindung weist sich aus — über Zertifikate, nicht über geteilte Passwörter. Rechte werden je Rolle vergeben, und der Entzug eines Rechts wirkt sofort und überall. Es ist im Nachhinein feststellbar, welche Quelle wann was geliefert hat und wo eine Lücke entstand. Ohne diesen Nachweis lässt sich weder ein Vorfall aufklären noch eine Prüfung bestehen. Wer pflegt in fünf Jahren die Verbindung zwischen Werk 4 und dem ERP — und was passiert, wenn die Person geht, die sie gebaut hat? Ein Datenpfad ohne benannten Besitzer ist unabhängig von seiner Verschlüsselung ein Risiko. Der Druck verschiebt sich von der Maßnahme zum Nachweis. Drei Bezüge sind dafür maßgeblich: Für die Architektur folgt daraus vor allem eines: Was nicht dokumentiert und beobachtbar ist, lässt sich nicht nachweisen. Sichtbarkeit ist damit keine Komfortfunktion, sondern Teil der Pflicht. Dieser Abschnitt ordnet ein und ersetzt keine Rechtsberatung. Ob und wie Ihr Unternehmen betroffen ist, klären Sie mit Ihrer Compliance-Funktion; maßgeblich sind die Angaben des BSI Nicht, wenn die Richtung stimmt. Die lokale Runtime liest aus der Anlage und baut die Verbindung nach oben selbst auf. In die Produktionszone führt kein eingehender Port; ein Rückweg für Vorgaben ist ein eigener, ausdrücklich freigegebener Kanal. Die Edge-Runtime arbeitet lokal weiter und puffert Daten, die nicht abfließen können. Nach Wiederherstellung der Verbindung werden sie nachgeliefert. Die Produktion hängt damit nicht an der Verfügbarkeit der Zentrale. Sie werden nicht ersetzt, sondern eingeschlossen: Die Anlage bleibt in ihrer Zone, die Anbindung erfolgt über vorhandene Wege, und die Sicherheitsfunktionen liegen im Übergang — dort, wo sie sich pflegen und aktualisieren lassen. Bewährt hat sich eine Aufteilung: Die lokale Runtime im Werk liegt nah bei der OT, Strukturmodell und Betriebssicht liegen zentral bei der IT. Wichtig ist, dass die Aufteilung ausdrücklich getroffen und dokumentiert ist — ein Weg ohne Besitzer ist das eigentliche Risiko. Nein. Verschlüsselung schützt den Transport. Offen bleiben Identität, Berechtigung, Richtung des Verbindungsaufbaus und Nachweisbarkeit. Ein verschlüsselter, aber eingehender Zugang in die Produktionszone ist weiterhin ein eingehender Zugang.Cybersecurity und Risikomanagement für IT/OT-Datenströme
Ausgangslage: zwei Schutzziele, ein Datenpfad
öffnet, ist kein Kompromiss, sondern ein Fehler. Der Weg führt in die andere Richtung — die Produktion veröffentlicht nach außen, sie wird nicht von außen abgefragt.Was tatsächlich passiert
Zonen, Übergänge und Netzsegmentierung
Wer beides gleichsetzt, überspringt den entscheidenden Schritt: Erst wird bestimmt, was zusammengehört und was es zu schützen gilt, dann wird geschnitten.
übernehmen, um zu zonieren — aber es beantwortet die Frage, wo die DMZ hingehört.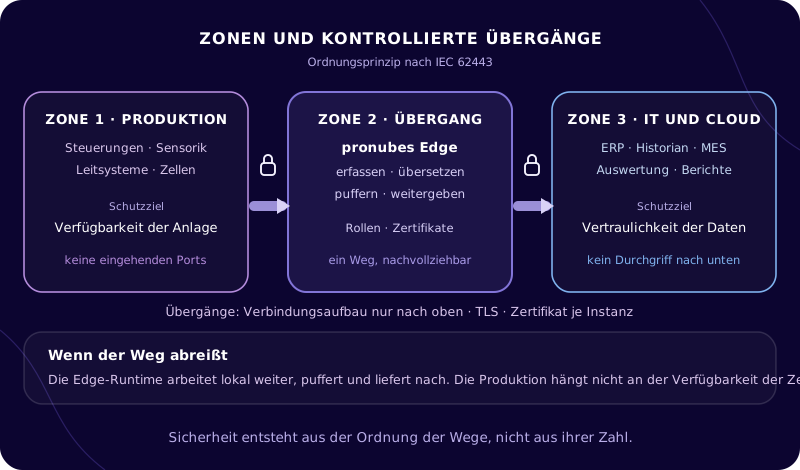
Übergangszone holt Werte aus der Anlage und baut ihrerseits eine ausgehende, verschlüsselte Verbindung nach oben auf. Fällt diese Verbindung aus, puffert sie und liefert nach — die Produktion hängt nicht an der Verfügbarkeit der Zentrale.Vier Prinzipien für sichere Datenströme
Eine Richtung
Wenige Wege
Geprüfte Identitäten
Nachweisbarkeit
Risiken und was ihnen tatsächlich begegnet
Risiko
Typische Ursache
Gegenmaßnahme
Ungeplanter Zugang zur Anlage
eingehende Freigabe für einen Auswertungszweck
ausschließlich ausgehende Verbindungen, Zonenübergang statt Portfreigabe
Unbekannte Wege
über Jahre gewachsene Punkt-zu-Punkt-Kopplungen
Bestandsaufnahme, Bündelung auf wenige Übergänge, laufende Sichtbarkeit
Geteilte Zugangsdaten
ein Dienstkonto für mehrere Kopplungen
Zertifikate je Instanz, Rollen statt Sammelkonten
Stiller Ausfall
Quelle liefert nicht mehr, niemand bemerkt es
Lebenszeichen und Alter je Datenstrom, Alarm bei Ausbleiben
Fremdzugriff bei Fernwartung
dauerhaft offener Wartungszugang
zeitlich befristete, protokollierte Freigabe
Datenverlust bei Störung
keine Pufferung im Werk
Store & Forward mit Nachlieferung
Nachweis und regulatorischer Rahmen
und der Gesetzestext. Stand der Angaben: September 2026.Wie pronubes den Weg absichert
Häufige Fragen
Öffnet eine Datenplattform nicht zwangsläufig die Produktion?
Was passiert bei einem Ausfall der zentralen Instanz?
Wie gehen wir mit Bestandsanlagen ohne moderne Sicherheitsfunktionen um?
Wer betreibt den Übergang — IT oder OT?
Reicht Verschlüsselung?
Sichere Datenströme, die auch geprüft werden.
30 Minuten zu Ihrer Systemlandschaft: wo Risiken heute liegen und wie sich Datenflüsse sicher gestalten lassen.
pronubes ist ein Produkt der inray Industriesoftware GmbH. Seit über 30 Jahren Industriesoftware aus Deutschland. Innovativ und verlässlich für Produktionsunternehmen.
